Web3钱包安全入门2026:私钥、助记词与MPC技术全解析,不是你的密钥就不是你的币
2026年6月,币安Web3钱包的日交易量稳定在9260万美元上下,占据去中心化钱包市场81.2%的份额。上线不到三年,用户数从零冲到数百万。
但一个残酷的事实是:大部分人打开这个钱包的时候,根本不知道自己手里握着什么。
他们以为自己在用一个"App",实际上他们在掌控一串能让资产瞬间归零的密码。搞不懂这件事,钱迟早不是你的。
各大交易所注册链接:
一、私钥:你的资产只认这一把钥匙
先说最核心的概念。
私钥是一段256位的随机数,通过密码学算法可以生成对应的公钥和地址。整个过程不可逆——你能从私钥算出地址,但永远无法从地址反推出私钥。这是加密学保证的,不是谁拍脑袋定的规矩。
在区块链的世界里,资产不存在任何"账户"里。你的币不在钱包App中,不在币安的服务器上,不在任何地方——它只存在于区块链上,而控制它的唯一凭证,就是私钥。
谁拿着私钥,谁就是资产的主人。没有私钥,你在交易所看到的那个余额,本质上只是一张债权白条。2022年FTX暴雷就是最好的证明:交易所显示你有10个BTC,但平台把私钥攥在自己手里,说冻结就冻结,说没就没。
币安Web3钱包和那些中心化钱包最大的区别就在这里:它是自托管的。私钥由你自己掌控,平台碰不到。
用一句话总结:私钥 = 资产所有权。没有私钥,你的币就是别人的。
二、助记词:私钥的"人话版",也是最大的单点故障
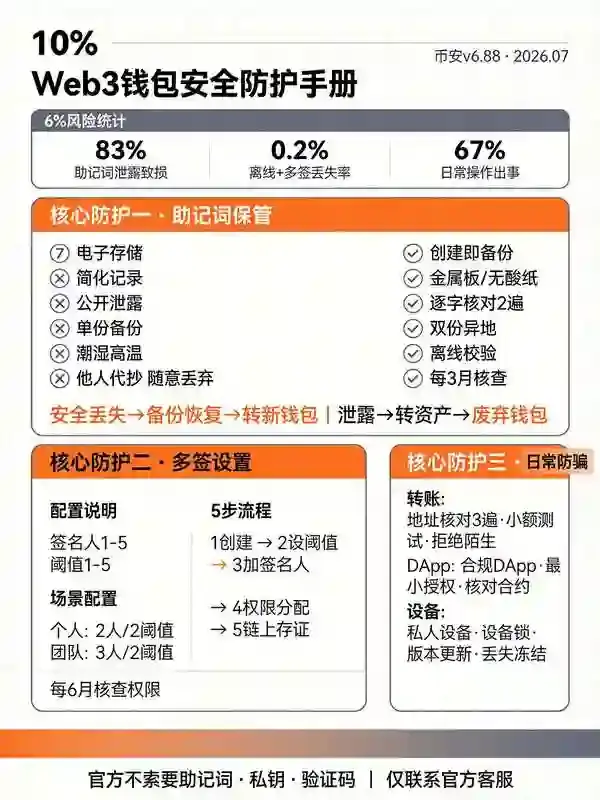
私钥是一串64位的十六进制字符,正常人根本记不住。所以行业搞了个BIP39标准,把私钥转换成12个、18个或24个英文单词——这就是助记词。
这组单词不是"备用密码",它就是私钥本身。任何人拿到这组单词,就能恢复出你的私钥,控制你所有的链上资产。一个单词顺序错了,拼出来的就是完全不同的私钥集合,钱直接打水漂。
所以助记词的保存原则只有一条:远离一切联网环境。
不要截图。不要存相册。不要发微信收藏。不要上传云盘。不要复制到备忘录。2025年慢雾安全团队披露的案例里,大量用户就是因为把助记词存在手机相册里,手机一丢或者云同步一开,资产直接被掏空。
正确的做法:手写在纸上,抄两三份,分别放在不同的物理位置。讲究一点的,用金属助记词板,防火防水。
2026年币安Web3钱包在创建流程里已经强制要求用户在离线环境下完成助记词备份,并且整个过程不会向用户外露私钥或助记词明文。这是从产品层面堵住了最大的漏洞。
三、MPC技术:币安Web3钱包的安全黑箱
这里要讲一个2026年大多数人还没搞明白的技术——MPC,多方计算。
传统钱包的逻辑是:一把私钥,一个人管。丢了就没了,被盗就完了。
币安Web3钱包用的MPC方案不一样。它把你的私钥拆成三个加密片段:一个存在你的手机里,一个存在你的个人云存储(iCloud或Google Drive),一个存在币安服务器。任何一个片段单独拿出来都没用,必须至少两个片段协同才能完成签名。
这意味着什么?
第一,没有单点故障。手机丢了,云存储里还有一份;云存储被黑了,没有手机配合也签不了名。
第二,你根本不需要手抄助记词。整个备份过程在后台自动完成,加密后存入你的云存储,你甚至不会看到那24个单词。
第三,每次转账都需要生物识别验证——人脸或指纹。就算有人同时拿到了两个密钥分片,没有你本人的脸,也花不了你的钱。
这套架构是币安和Trust Wallet团队联合开发的,底层技术同源,但币安保有完整的功能和服务控制权。2026年的数据显示,正是MPC+生物识别这套组合,让币安Web3钱包在安全性和易用性之间找到了一个大多数钱包都没找到的平衡点。
但MPC不是万能的。它解决了"私钥丢了怎么办"的问题,但解决不了"你自己把权限交出去了怎么办"的问题。这就涉及到另一个杀手——授权管理。

四、盲签和恶意授权:2026年最隐蔽的杀手
2026年慢雾安全团队的数据显示,超过40%的钱包被盗不是因为私钥泄露,而是因为用户在不知情的情况下签了名、授了权。
所谓"盲签",就是你看到一个弹窗,习惯性点了确认,但你根本不知道自己签了什么。可能只是登录了一个网站,实际上你批准了一个智能合约对你钱包的无限授权。可能你以为在转账100U,实际上你把整个钱包的提款权交给了对方。
更狠的是"恶意多签"。2024年新浪财经披露的TRON钱包案例里,黑客拿到用户私钥后,不是直接转走资产,而是给自己的地址也加上签名权限。用户明明有私钥,有Owner权限,但转账时需要两个签名同时确认——用户一个人签不了。资产就这么被锁死在里面,黑客放长线,等你充更多钱进来再一次性收割。
币安Web3钱包在这方面做了几件事:交易模拟、风险预警、恶意合约检测、错误地址保护。每次你签名之前,系统会在本地解析这笔交易的内容,告诉你钱去哪、给谁、有没有风险。但工具只是辅助,最终拍板的是你自己。
签名之前,看一眼。就这一个动作,能救你全部身家。
五、2026年的安全铁律:六句话保你不翻车
结合2026年最新的安全事件和币安官方的最佳实践,把所有东西浓缩成六条铁律:
| 序号 | 铁律 | 原因 |
|---|---|---|
| 1 | 私钥不外泄,助记词不联网 | 一旦泄露,没有任何撤回机制,链上交易不可逆 |
| 2 | 签名不盲点,每次看清收款地址和金额 | 盲签是2026年第一大非技术类被盗原因 |
| 3 | 授权不长期放任,定期撤销不用的授权 | 很多DeFi协议被黑后,有授权的钱包首当其冲 |
| 4 | 设备不随意使用,公共WiFi不操作钱包 | ModStealer类恶意软件专门在公共网络下手 |
| 5 | 大额资产用冷钱包,日常小额用MPC热钱包 | 分层管理,不把所有鸡蛋放一个篮子 |
| 6 | 从官方渠道下载,不点任何不明链接 | 2025年抖音假冷钱包案,5000万就是这么没的 |
写在最后
"Not your keys, not your coins"——这句话在2022年FTX暴雷后成了行业圣经,到2026年依然是铁律。
币安Web3钱包用MPC技术把私钥管理的门槛降到了最低,你甚至不需要手抄24个单词。但技术再好,也替代不了你自己的判断。
私钥是你的,责任也是你的。在这个没有客服能帮你找回密码的世界里,安全不是某一次操作,是每一次操作。